2026년 (주)티시스아이티 정보보호부문 경력사원 모집(~9/30)
공고 요약
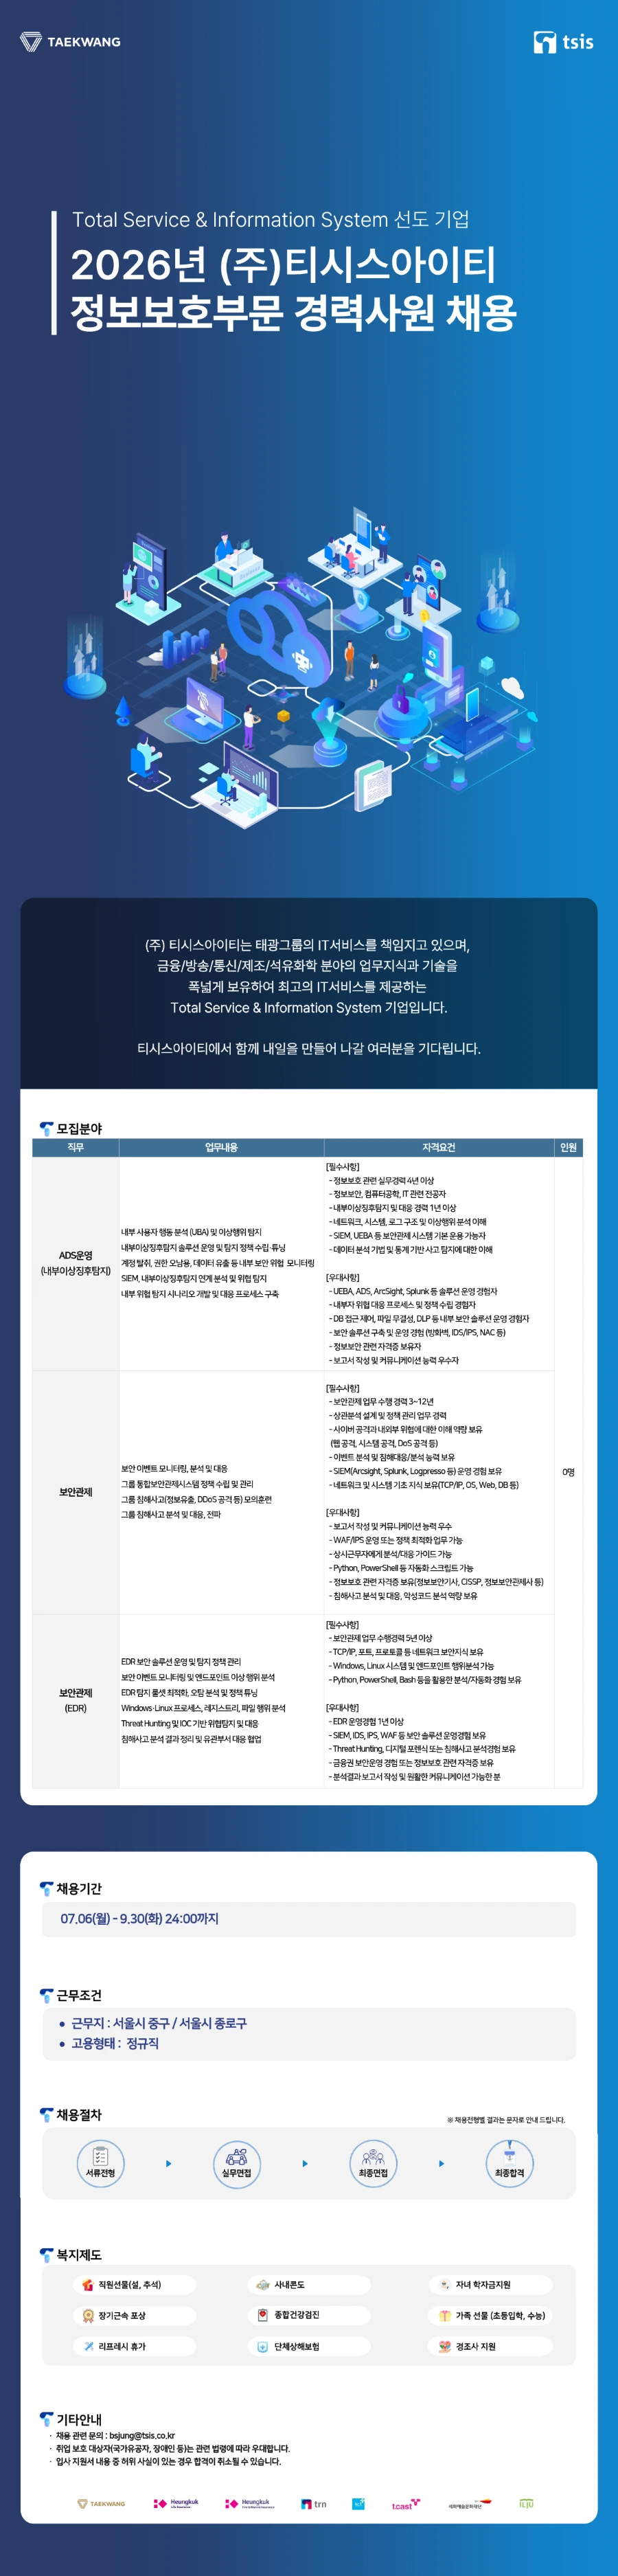
담당업무
ADS운영: 내부 사용자 행동 분석(UBA) 및 이상행위 탐지
ADS운영: 내부 이상징후탐지 솔루션 운영 및 탐지 정책 튜닝
ADS운영: 계정 탈취·권한 오남용·데이터 유출 등 내부 보안 위협 모니터링
ADS운영: SIEM과 내부 이상징후탐지 연계 분석
ADS운영: 내부 위협 탐지 시나리오 개발 및 대응 프로세스 구축
보안관제: 보안 이벤트 모니터링·분석·대응
보안관제: 그룹 통합보안관제시스템 정책 수립 및 관리
보안관제: 그룹 침해사고·정보유출·DDoS 모니터링
보안관제: 침해사고 분석·대응·전파
보안관제(EDR): EDR 보안 솔루션 운영 및 탐지 정책 관리
보안관제(EDR): 보안 이벤트 모니터링 및 EDR 탐지 이상행위 분석
보안관제(EDR): EDR 탐지 룰셋 최적화, 오탐 분석 및 정책 튜닝
보안관제(EDR): Windows·Linux 프로세스·레지스트리·파일 행위 분석
보안관제(EDR): Threat Hunting 및 IOC 기반 위협 탐지·대응
보안관제(EDR): 침해사고 분석 결과 정리 및 유관부서 대응 협업
자격요건
정보보안·컴퓨터공학·IT 관련 전공
내부 이상징후탐지 및 대응 역량
네트워크·시스템·로그 분석 역량
SIEM·UEBA 등 보안관제시스템 기본 운용 가능
데이터 분석 기법 및 통계 기반 사고 탐지 이해
사이버 공격 및 내외부 위협에 대한 이해
이벤트 분석 및 침해사고 대응 역량
TCP/IP, OS, Web, DB 등 네트워크·시스템 기초 지식
Windows·Linux 시스템 및 엔드포인트 행위분석 가능
Python·PowerShell·Bash 등 활용 및 분석·자동화 경험
우대사항
UEBA, ADS, ArcSight, Splunk 등 솔루션 운영 경험
내부자 위협 대응 프로세스 및 정책 수립 경험
DB 접근 제어, 파일 무결성, DLP 등 내부 보안 솔루션 운영 경험
보안 솔루션 구축 및 운영 경험
보고서 작성 및 커뮤니케이션 능력
WAF·IPS 운영 또는 정책 최적화 경험
상시근무자제어 분석·대응 가이드 경험
Python·PowerShell 등 자동화 스크립트 가능
침해사고 분석 및 악성코드 분석 경험
정보보안기사 또는 CISSP 보유
복리후생
직원선물(설·추석)
자녀 학자금 지원
종합건강검진
리프레시 휴가
경조사 지원
전형절차
서류전형
실무면접
최종면접
최종합격
마감기한
채용시 마감
공고 원문
이런 공고는 어때요?

로슈
4년 이상 · 정규직 · 해외
 직행

허니웰
3년 이상 · 정규직 · 해외
직행
마이크로소프트(Microsoft)
3년 이하 · 체험형인턴 · 해외
직행
JPMorganChase
5년 이상 · 정규직 · 해외
직행
네이버
1년 이상 · 정규직 · 경기
직행허니웰
3년 이하 · 정규직 · 해외
직행
메드트로닉
4년 이하 · 정규직 · 해외
직행마이크로소프트(Microsoft)
4년 이상 · 정규직 · 해외
직행마이크로소프트(Microsoft)
1년 이상 · 정규직 · 해외
직행
아틀라시안
3년 이하 · 체험형인턴 · 해외
직행마이크로소프트(Microsoft)
2년 이상 · 정규직 · 해외
직행마이크로소프트(Microsoft)
3년 이상 · 정규직 · 해외
직행JPMorganChase
5년 이상 · 정규직 · 해외
직행마이크로소프트(Microsoft)
4년 이상 · 정규직 · 해외
직행마이크로소프트(Microsoft)
1년 이상 · 정규직 · 해외
직행마이크로소프트(Microsoft)
1년~5년 · 정규직 · 해외
직행마이크로소프트(Microsoft)
4년 이상 · 정규직 · 해외
직행마이크로소프트(Microsoft)
5년 이상 · 정규직 · 해외
직행
쿠팡
5년 이상 · 정규직 · 서울
직행
현대자동차
1년 이상 · 정규직 · 서울