공고 요약
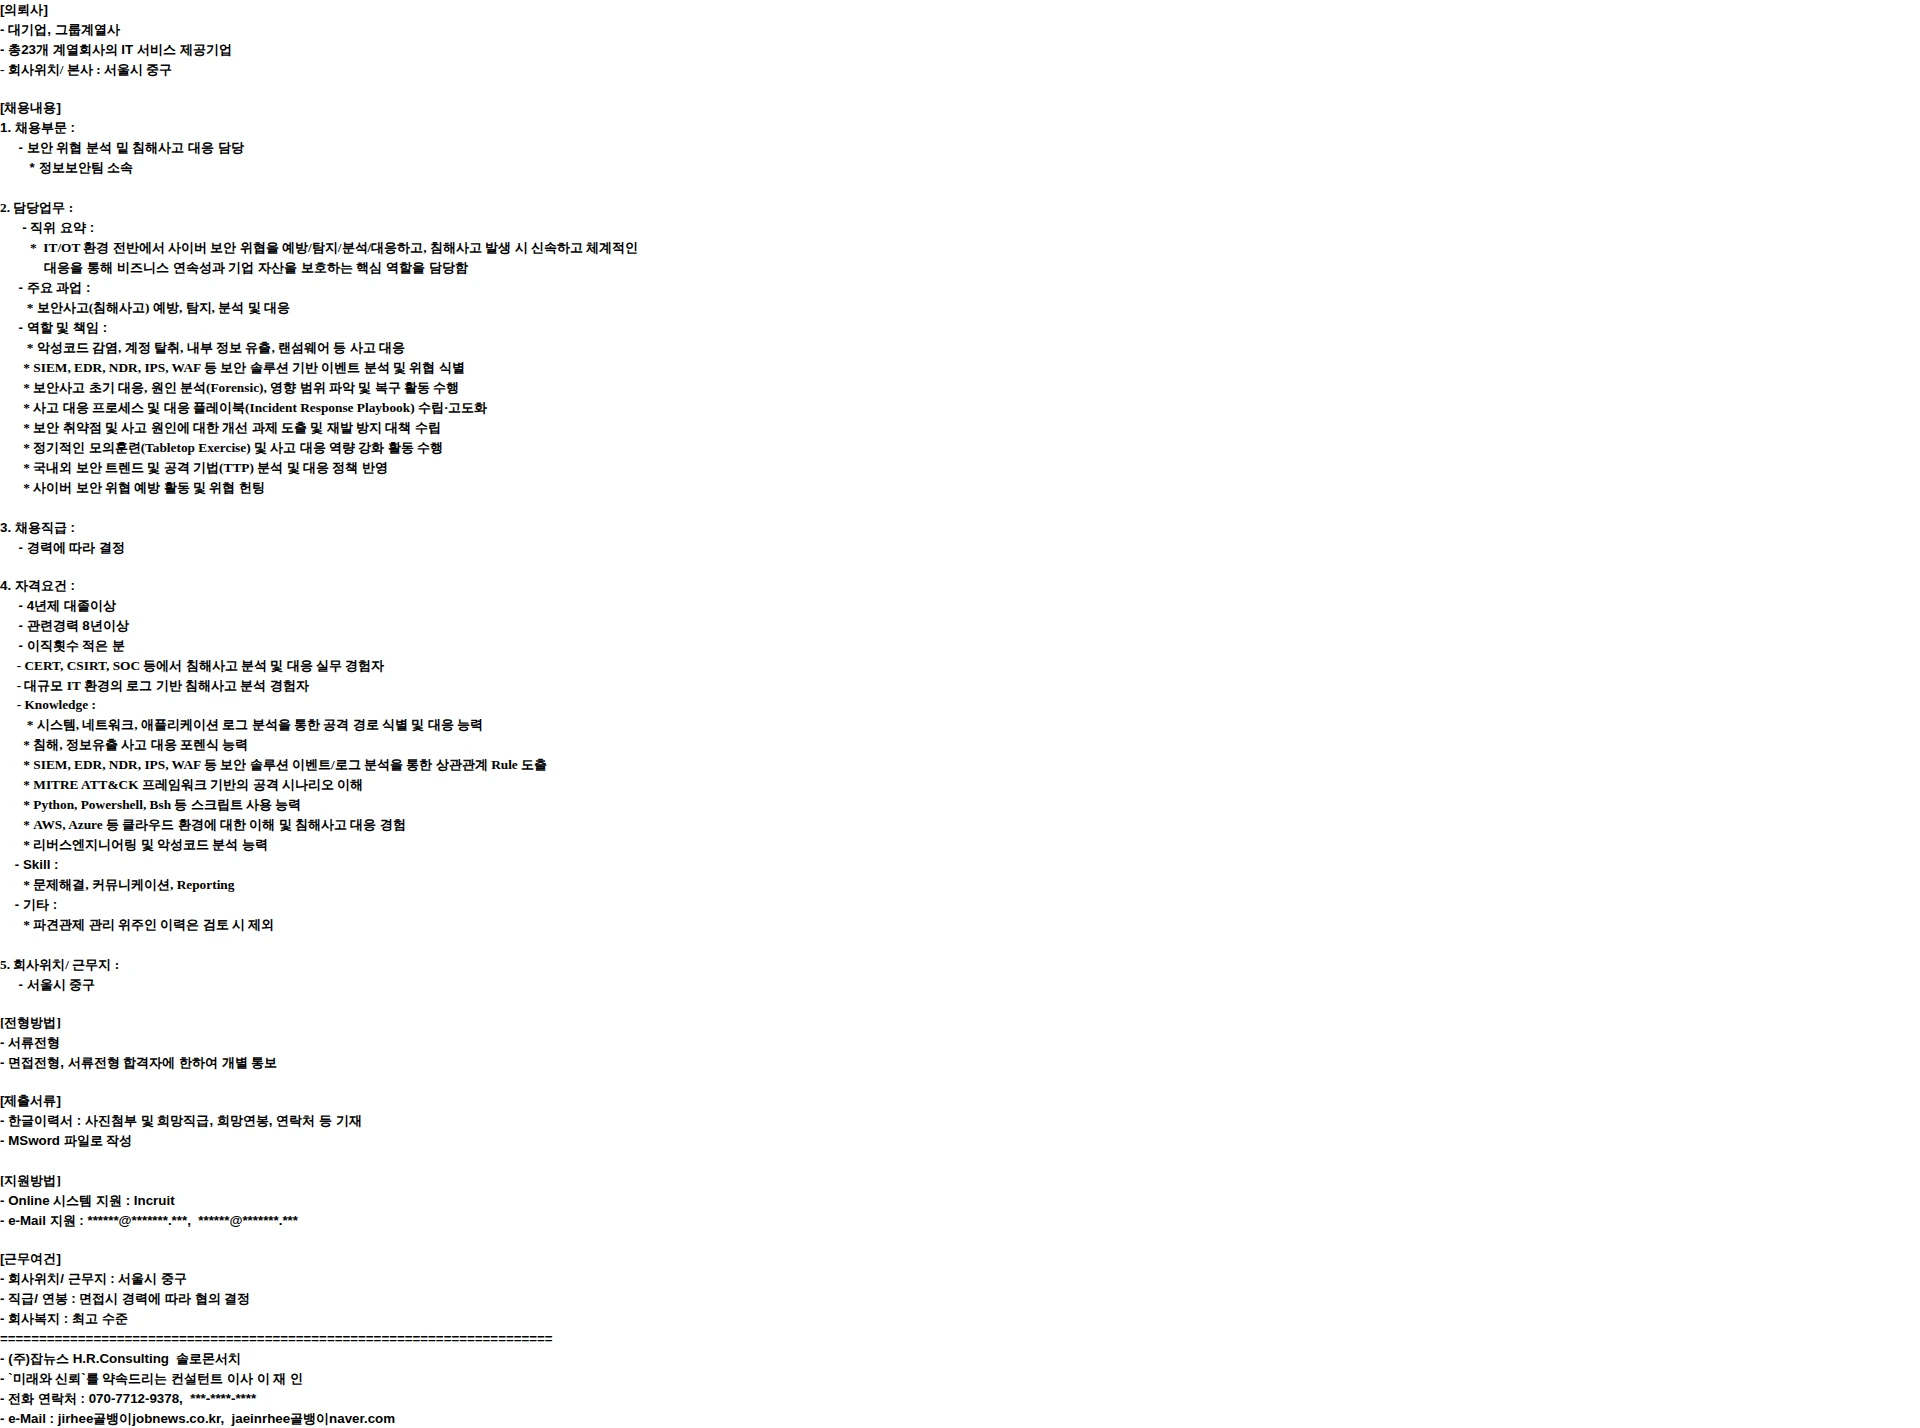
담당업무
IT/OT 환경 전반의 사이버 보안 위협 예방·탐지·분석·대응
악성코드 감염, 계정 탈취, 내부 정보 유출, 랜섬웨어 등 침해사고 대응
SIEM, EDR, NDR, IPS, WAF 기반 이벤트 분석 및 위협 식별
초기 대응, 포렌식 기반 원인 분석, 영향 범위 파악 및 복구
사고 대응 프로세스와 대응 플레이북 수립·고도화
취약점 및 사고 원인 개선 과제 도출, 재발 방지 대책 수립
모의훈련 및 사고 대응 역량 강화
국내외 보안 트렌드와 공격 기법(TTP) 분석 및 대응 정책 반영
사이버 보안 위협 예방 및 위협 헌팅
자격요건 및 필요 역량
CERT, CSIRT, SOC 등에서 침해사고 분석·대응 실무 경험
대규모 IT 환경에서 로그 기반 침해사고 분석 경험
시스템·네트워크·애플리케이션 로그 분석을 통한 공격 경로 식별 및 대응 능력
침해·정보유출 사고 대응 포렌식 능력
보안 솔루션 이벤트·로그 분석 및 상관관계 Rule 도출 능력
MITRE ATT&CK 프레임워크 기반 공격 시나리오 이해
Python, Powershell, Bsh 등 스크립트 사용 능력
AWS, Azure 등 클라우드 환경 이해 및 침해사고 대응 경험
리버스엔지니어링 및 악성코드 분석 능력
문제해결, 커뮤니케이션 및 Reporting 역량
파견관제 관리 위주 경력은 검토 대상에서 제외
보상 및 복리후생
연봉은 면접 시 경력에 따라 협의
회사 복지 최고 수준
전형절차
서류전형
면접전형
서류전형 합격자 개별 통보
지원방법
Incruit 온라인 시스템 지원 또는 이메일 지원
한글 이력서 제출
사진, 희망직급, 희망연봉, 연락처 기재
MS Word 파일로 작성
마감기한
채용시 마감
잡뉴스솔로몬서치 지원하기 전 이력서 Check
시간이 없다면 AI와 한번에 수정해보세요
공고 원문