멀웨어 분석가 신입 (Malware Analyst)
공고 요약
담당업무
악성코드 기능과 동작 방식 분석
국가 배후 APT 및 사이버 범죄 조직의 공격 캠페인 추적, 공격 흐름과 연관성 분석
IOC 도출 및 YARA, Snort/Suricata 탐지 룰 작성
위협 인텔리전스 보고서 작성 및 최신 공격 동향 연구
AI/LLM 기반 분석 자동화와 분석 프로세스 개선
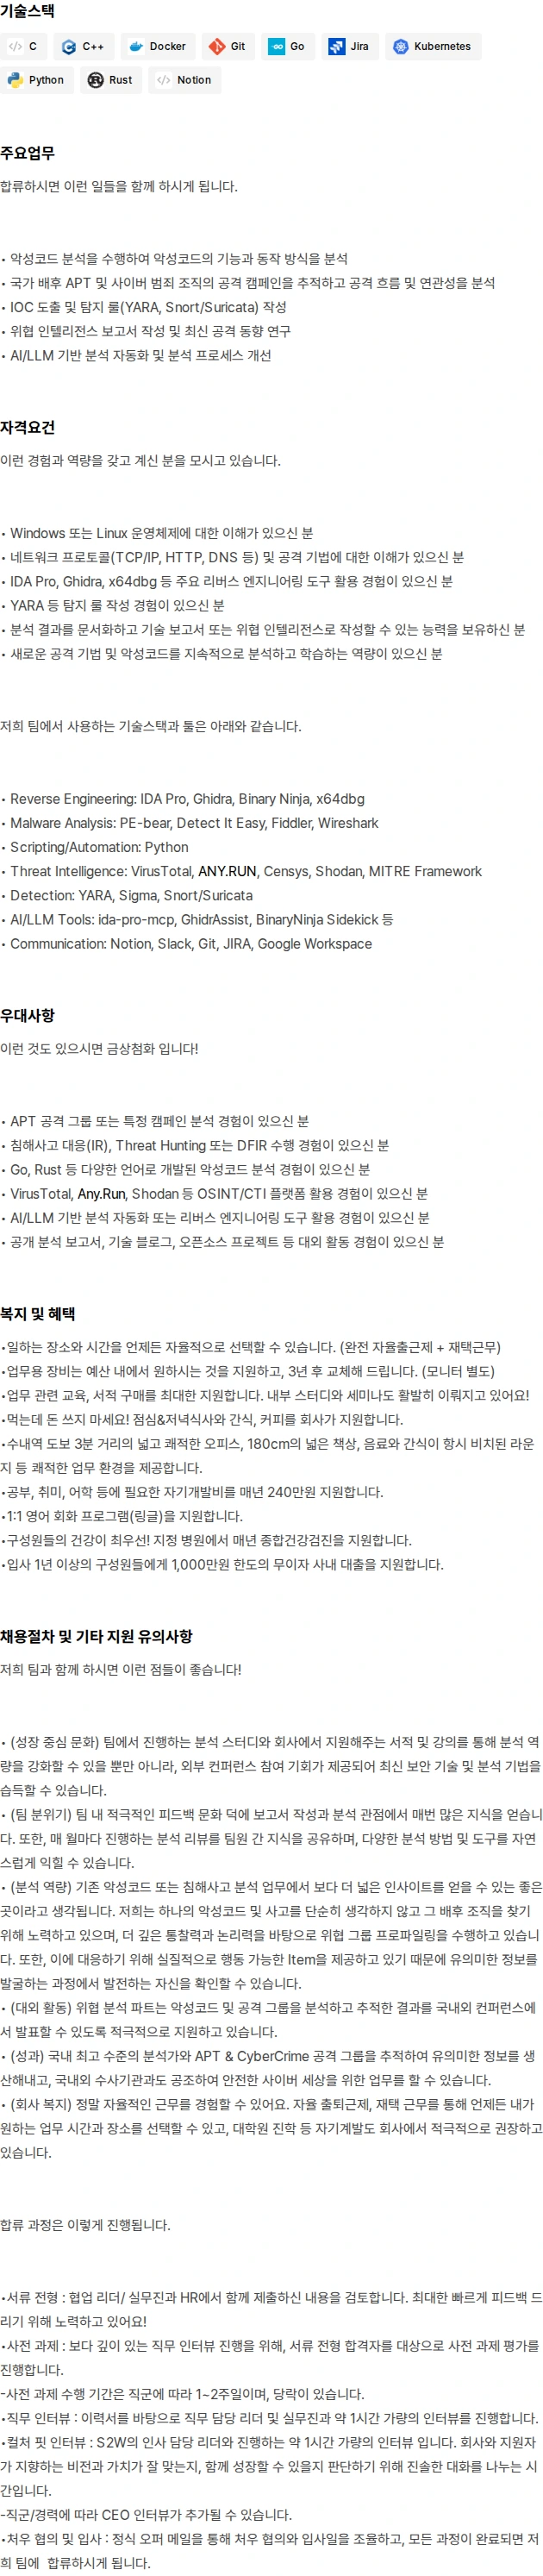
분석 도구: IDA Pro, Ghidra, Binary Ninja, x64dbg, PE-bear, Detect It Easy, Fiddler, Wireshark
스크립팅·자동화: Python, Go, Rust 등
위협 인텔리전스·탐지 도구: VirusTotal, ANY.RUN, Censys, Shodan, MITRE Framework, Sigma
자격요건
Windows 또는 Linux 운영체제 이해
TCP/IP, HTTP, DNS 등 네트워크 프로토콜 및 공격 기법 이해
IDA Pro, Ghidra, x64dbg 등 리버스 엔지니어링 도구 활용 경험
YARA 등 탐지 룰 작성 경험
분석 결과를 문서화하고 기술 보고서 또는 위협 인텔리전스로 작성하는 능력
새로운 공격 기법과 악성코드를 지속적으로 분석하고 학습하는 역량
우대사항
APT 공격 그룹 또는 특정 캠페인 분석 경험
침해사고 대응(IR), Threat Hunting 또는 DFIR 수행 경험
Go, Rust 등으로 개발된 악성코드 분석 경험
VirusTotal, Any.Run, Shodan 등 OSINT/CTI 플랫폼 활용 경험
AI/LLM 기반 분석 자동화 또는 리버스 엔지니어링 도구 활용 경험
공개 분석 보고서, 기술 블로그, 오픈소스 프로젝트 등 대외 활동 경험
복리후생
업무용 장비를 예산 내에서 지원하며 3년 후 교체, 모니터 별도 지원
업무 관련 교육과 서적 구매 지원, 내부 스터디와 세미나 운영
점심·저녁 식사, 간식, 커피 지원
자기개발비 연 240만원 지원
링글 1:1 영어 회화 프로그램 지원
지정 병원에서 매년 종합건강검진 지원
입사 1년 이상 구성원에게 1,000만원 한도의 무이자 사내 대출 지원
근무환경
자율출근제로 근무 시간과 장소 선택 가능
재택근무 가능
분석 스터디와 도서·강의 지원, 외부 컨퍼런스 참여 기회
팀 내 적극적인 피드백과 매월 분석 리뷰를 통한 지식 공유
분석 결과의 국내외 컨퍼런스 발표 지원
대학원 진학 등 자기계발 권장
전형절차
서류 전형: 협업 리더, 실무진, HR 검토
사전 과제: 서류 전형 합격자 대상, 직군에 따라 1~2주 수행하며 평가 결과에 따른 당락 있음
직무 인터뷰: 직무 담당 리더 및 실무진과 약 1시간 진행
컬처 핏 인터뷰: 인사 담당 리더와 약 1시간 진행, 직군·경력에 따라 CEO 인터뷰 추가 가능
처우 협의 및 입사: 정식 오퍼 메일로 처우와 입사일 조율
마감기한
2026년 10월 30일 08:59까지
에스투더블유 지원하기 전 이력서 Check
시간이 없다면 AI와 한번에 수정해보세요
공고 원문